Hackerlar Süpermarket Buzdolaplarını 50 Dereceye Ayarladı: Siber Saldırılar Artık Fiziksel Dünyaya Uzanıyor
Fransa'da yüzlerce marketin soğutma sistemleri uzaktan buz çözme moduna alındı: Dolaplar saatlerce 50 dereceye kadar ısındı, tonlarca gıda imha edildi, bazı mağazalarda yangın çıktı. Eski ve güncellenmeyen yazılımlar neden risk, evdeki akıllı cihazlar için ne anlama geliyor?
Ne oldu?
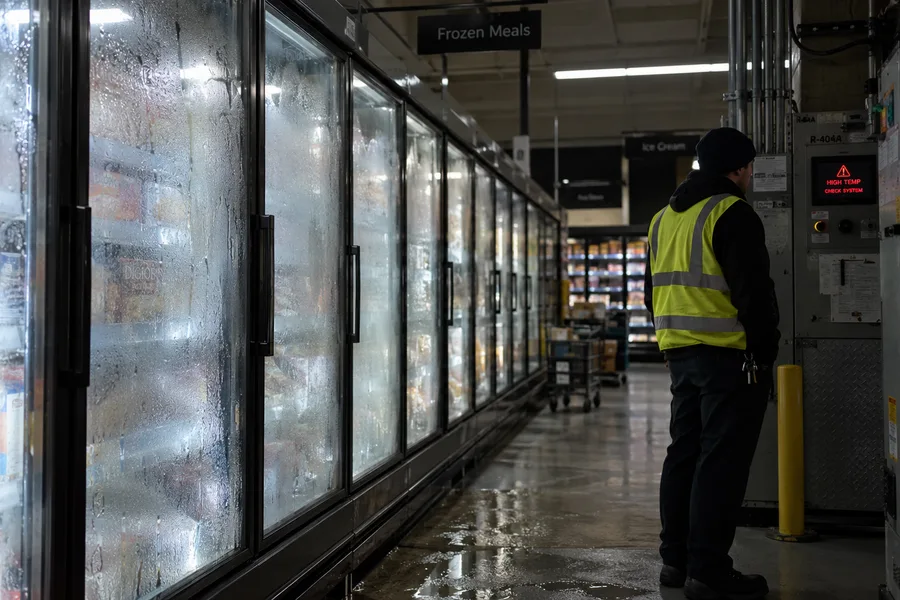
11 Ekim Pazar gecesinden 12 Ekim Pazartesi sabahına uzanan saatlerde, Fransa'daki birkaç yüz süpermarketin soğutma sistemlerini hedef alan geniş çaplı bir siber saldırı gerçekleşti. İlk açıklamada Intermarché'nin sahibi Les Mousquetaires yaklaşık 150 mağazasının etkilendiğini bildirdi; gün içinde etkilenen mağaza sayısı arttı. Coopérative U saldırıdan etkilendiğini doğruladı; E.Leclerc de AFP'ye, soğutma ekipmanı tedarikçilerinden birinin saldırıya uğradığını ve bunun bazı mağazalarını etkilediğini açıkladı. Carrefour ise 80 süpermarketinin etkilendiğini, ancak 6.000 mağazasının büyük çoğunluğunun sorun yaşamadığını açıkladı.
Saldırganlar soğutma sistemlerini kapatmak yerine ilginç bir yol izledi: Dolapları "buz çözme" moduna aldılar. Normalde bu işlev, soğutucuların üzerinde biriken buzu eritmek için günde kısa süreliğine çalışır. Saldırganlar ise bu işlevi uzaktan, kesintisiz çalışacak şekilde devreye soktu. Bazı sistemlerde sıcaklık 50 dereceye kadar çıktı; Intermarché'ye göre bazı buzdolapları ve dondurucular yaklaşık altı saat boyunca bu durumdan etkilendi.
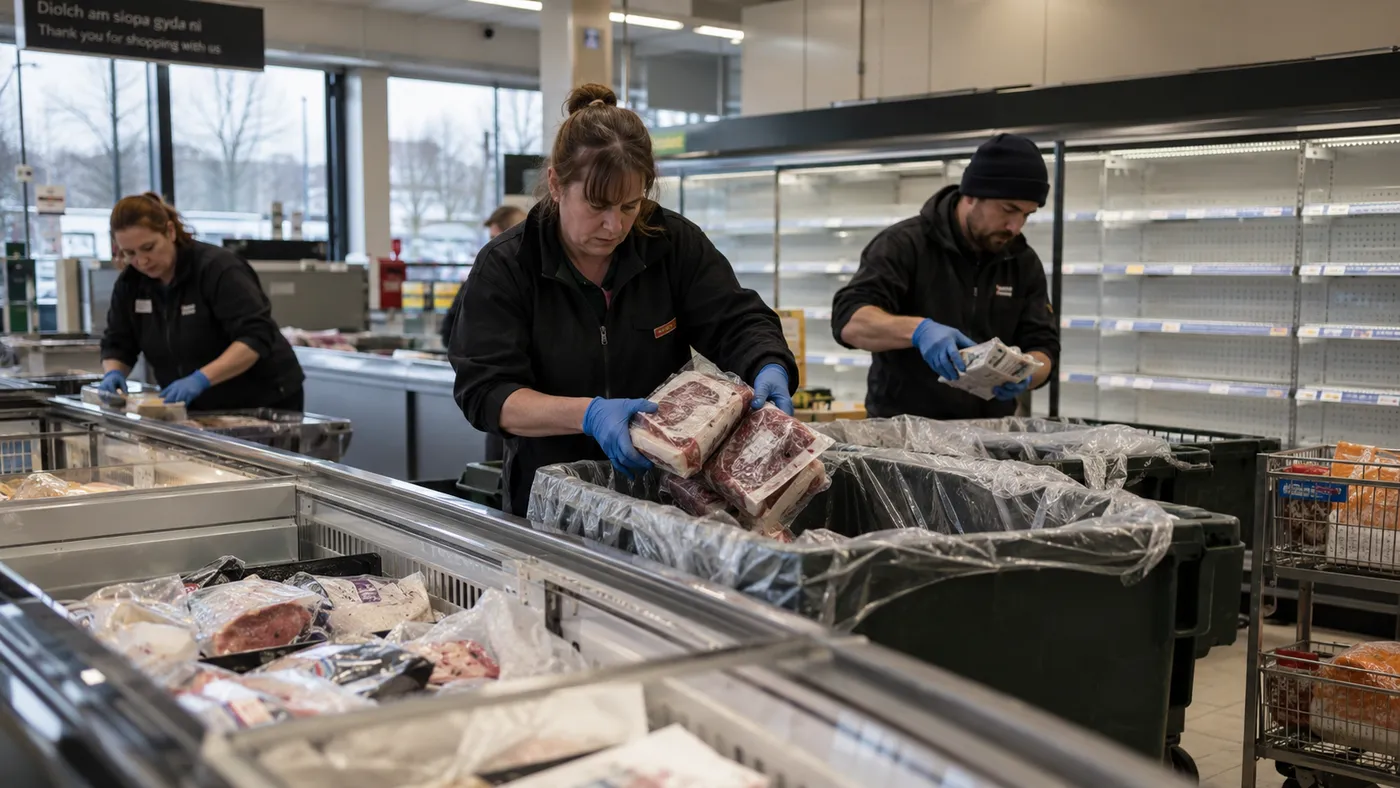
Sonuçta et, dondurulmuş ürünler ve sebzeler gibi soğuk zincir ürünleri, sağlık riski oluşturmaması için imha edildi. Paris Savcılığı "geniş çaplı" olarak nitelendirdiği saldırıyla ilgili soruşturma başlattı ve bildirilen zararlar arasında gıda kayıplarının yanı sıra yangınların da bulunduğunu açıkladı. Fransa Başbakanı, ülkenin siber güvenlik kurumu ANSSI'yi teknik incelemeyle görevlendirdi; Fransa, başka ülkelerin de etkilenmiş olabileceği ihtimaline karşı Avrupalı ortaklarıyla koordinasyon içinde.
Etkilenen sistemler Danimarkalı Danfoss firmasının soğutma yönetim sistemleri. Danfoss, AFP'ye yaptığı açıklamada etkilenen ekipmanın büyük bölümünün artık yazılım ve güvenlik güncellemesi almayan eski ürünler olduğunu söyledi; Reuters'a ise etkilenen ünitelerin güncel olmayan yazılımla çalıştığını belirtti. Şirket, müşterilerine uzun süredir sistemlerini güncel tutmalarını ve eski sistemlerden yeni nesil çözümlere geçmelerini tavsiye ettiğini belirtti. Başbakanlığa yakın bir kaynağa göre ANSSI de Danfoss'un yazılımında bir güvenlik açığı tespit etti. Ancak saldırganların tam olarak hangi açığı ve hangi yöntemi kullandığı henüz açıklanmış değil; saldırının arkasında kimin olduğu da bilinmiyor.
Aynı gün Hollanda ve Belçika'da Albert Heijn ve Delhaize gibi market zincirlerinin sahibi Ahold Delhaize de bir güvenlik sorunu yaşadığını doğruladı ve önlem olarak bazı sistemlerini kapattı. Ancak bu olayın Fransa'daki saldırıyla bağlantılı olup olmadığı henüz bilinmiyor.
Bir buzdolabı neden internete bağlı?
İlk bakışta tuhaf görünebilir, ama büyük bir marketin soğutma sistemi evdeki buzdolabından çok farklı. Yüzlerce dolap, dondurucu ve soğuk oda; hepsinin sıcaklığının, buz çözme döngülerinin ve enerji tüketiminin sürekli izlenmesi gerekiyor. Bir dolap arızalandığında bunun hemen fark edilmesi, binlerce liralık ürünün bozulmasını önlüyor.
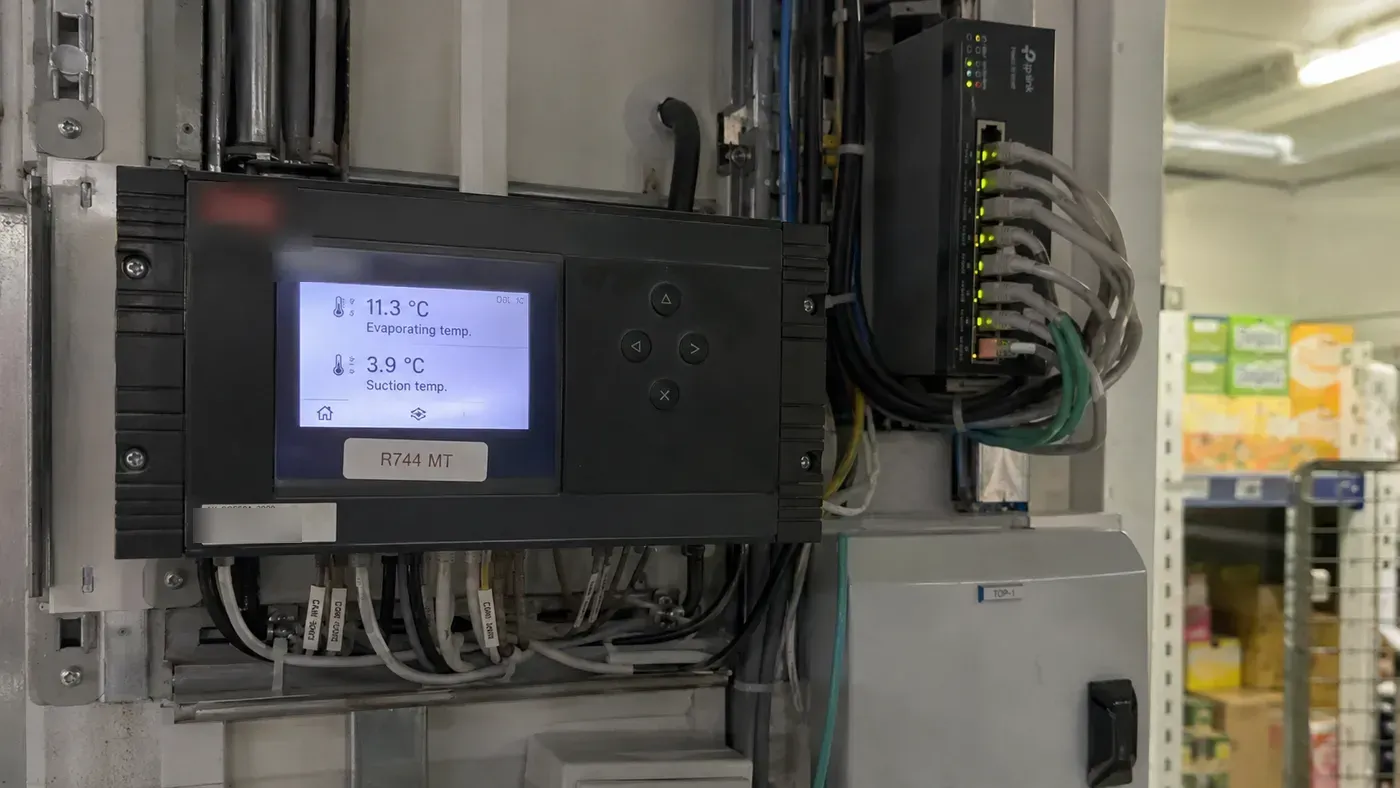
Bu yüzden modern marketlerde soğutma sistemleri merkezi kontrol ünitelerine bağlı ve çoğu zaman uzaktan yönetilebiliyor. Bir zincirin teknik ekibi, yüzlerce mağazadaki dolapların durumunu tek bir ekrandan görebiliyor; servis firmaları da arızalara uzaktan müdahale edebiliyor.
Bu, büyük bir kolaylık. Ama aynı uzaktan erişim, yanlış ellere geçtiğinde bir saldırganın da aynı ekrana ulaşabileceği anlamına geliyor.
Fiziksel dünyaya uzanan saldırılar
Fransa'daki saldırıyı farklı kılan, sonucunun dijital değil fiziksel olması. Bu saldırıda öne çıkan sonuç şifrelenmiş dosyalar ya da çalınmış veriler değil; bozulan gerçek ürünler oldu. Bazı mağazalarda ise yangınlarla ilişkilendirilen fiziksel hasar bildirildi.
Bu tür saldırılar, fabrikalar, binalar ve altyapılardaki fiziksel süreçleri yöneten sistemlere, yani operasyonel teknolojiye yönelik saldırılar olarak biliniyor. Geçmişten iki örnek, farklı yönleriyle aynı riski gösteriyor:
- 2013'te ABD'li perakende devi Target'a yapılan büyük veri hırsızlığında, saldırganların şirket ağına girişte bir iklimlendirme ve soğutma servis firmasına ait çalınmış erişim bilgilerini kullandığı ortaya çıktı. Burada hedef iklimlendirme cihazları değildi; ama olay, dış firmalara verilen uzaktan erişimin nasıl başka sistemlere sıçrama noktasına dönüşebileceğini gösterdi.
- Stuxnet adlı zararlı yazılım ise siber saldırının fiziksel hasara dönüşmesinin en bilinen örneklerinden biri oldu. İran'ın nükleer tesislerindeki endüstriyel kontrol sistemlerini hedef alan yazılım, santrifüjlerin çalışma biçimini değiştirerek gerçek ekipmanlara zarar verdi.
Fransa'daki saldırı bu yüzden yalnızca "marketlerin bilgisayarları hacklendi" diye okunabilecek bir olay değil. Dijital bir komutun, birkaç saat içinde gerçek ürünlerin bozulmasına ve fiziksel hasara dönüşebildiğini gösteriyor.
Eski yazılım, yeni risk
Danfoss'un açıklaması, operasyonel teknolojinin en bilinen zayıf noktalarından birine işaret ediyor: güncellenmeyen sistemler.
Bir bilgisayar ya da telefon düzenli olarak güncellenir; ama bir marketin soğutma sistemi, bir fabrikanın üretim hattı ya da bir binanın iklimlendirme sistemi yıllarca, hatta on yıllarca aynı yazılımla çalışabiliyor. Bunun nedenleri anlaşılabilir: Bu sistemler kesintisiz çalışmak zorunda, bir güncelleme sırasında bir şeylerin bozulma riski göze alınmak istenmiyor ve çoğu zaman sistemi kuran firmayla onu kullanan şirket aynı değil. Üretici bir ürüne güncelleme vermeyi bıraktığında ise o cihaz, hâlâ çalıştığı sürece yeni keşfedilen açıklara karşı savunmasız kalıyor. Sonuçta internete bağlı, ama yıllardır güncellenmemiş sistemler ortaya çıkıyor.
Evdeki cihazlarımız için ne anlama geliyor?
Evdeki akıllı buzdolabınızın yarın 50 dereceye çıkma ihtimali çok düşük; bu saldırı, profesyonel soğutma sistemlerini hedef aldı. Ama aynı mantık, evdeki internete bağlı her cihaz için de geçerli: Akıllı prizler, güvenlik kameraları, robot süpürgeler, akıllı termostatlar.
Bu cihazların güvenliği için birkaç basit alışkanlık yeterli:
- Varsayılan şifreleri değiştirin. Birçok cihaz, kurulumda herkesin bildiği standart şifrelerle gelir.
- Güncellemeleri ihmal etmeyin. Cihazın uygulamasında otomatik güncelleme seçeneği varsa açın.
- Artık güncelleme almayan cihazları gözden geçirin. Üreticisi desteği bırakmış bir cihaz, yeni açıklara karşı korunmasız kalır.
- Mümkünse akıllı cihazları ayrı bir ağa bağlayın. Birçok modemde bulunan misafir ağı özelliği, bu cihazları bilgisayarınız ve telefonunuzla aynı ağdan ayırmanın kolay bir yolu.
Fransa'daki marketlerde yaşananlar, bir sistemin internete bağlanmasının yalnızca bir kolaylık değil, aynı zamanda bir sorumluluk olduğunu hatırlatıyor. Soğuk zincir yüzyıllardır bozulmasın diye korunan bir şeydi: elektrik kesintisine, arızaya, sıcağa karşı. Artık bu listeye bir tehdit daha eklendi: dolabın kontrol paneline uzaktan ulaşabilen biri.
EtiketlerSiber güvenlik