Bir Reklama Tıklamanız Bile Gerekmiyor: Hedefli Reklamlarla Yapılan Sıfır Tıklamalı Casus Yazılım Saldırısı İlk Kez Belgelendi
Citizen Lab, bir reklamın yalnızca ekranda yüklenmesinin hedef seçilen bir cihaza casus yazılım bulaştırmaya yetebildiğini ilk kez belgeledi. Discover-Tech'in reklamları 200 bin site ve uygulamada gösterildi; Al Jazeera'da en az 45 cihaz hedef alındı.
Ne bulundu?
Toronto Üniversitesi'ne bağlı Citizen Lab, yıllardır hükümetlerin gazetecileri ve muhalifleri izlemek için kullandığı casus yazılımları araştıran bir ekip. Yeni raporlarında, "AdFection" adını verdikleri bir saldırı tekniğini anlatıyorlar: Hedefli internet reklamları üzerinden, kullanıcının hiçbir şeye tıklamasına gerek kalmadan casus yazılım bulaştırılması.
Raporun ana bulguları şöyle:
- Uluslararası haber kanalı Al Jazeera'da en az 45 cihaz, 2024 ve 2025'te bu yöntemle hedef alındı. Araştırmacılar bu saldırıları yüksek güvenle, İsrailli casus yazılım şirketi Candiru'ya bağlıyor. Candiru'nun casus yazılımı, Al Jazeera'nın sağladığı ağ kayıtları ve bir cihazdan ele geçirilen bir Windows dosyası üzerinden tespit edildi.
- Kötü amaçlı reklamları satın alan şirket, kendini sıradan bir reklam şirketi olarak tanıtan İsrailli Discover-Tech. Araştırmacılara göre şirket, gerçekte birden fazla casus yazılım şirketi ile reklam dünyası arasında bir köprü işlevi görüyor.
- Şirketin reklamları, 2026'nın Mart-Haziran döneminde yaklaşık 200 bin farklı internet sitesinde ve mobil uygulamada gösterildi.
Bir reklam nasıl casus yazılım taşıyabilir?
Bunu anlamak için internet reklamlarının nasıl çalıştığına bakmak gerekiyor.
Bir sitede ya da uygulamada gördüğünüz reklam, çoğu zaman saniyenin çok küçük bir bölümünde gerçekleşen bir açık artırmanın sonucu. Siz sayfayı açtığınız anda cihazınız hakkında bilgiler (reklam kimliği, IP adresi, konum, kullandığınız cihaz ve uygulama gibi) reklam borsalarına gönderiliyor. Reklam verenler bu bilgilere bakıp, o anda size reklam göstermek için teklif veriyor ve kazanan reklam ekranınıza geliyor. Bu açık artırmalar, Citizen Lab'ın aktardığına göre günde yüz milyarlarca kez yapılıyor.
Burada kritik iki nokta var:
Birincisi, bu sistem tek bir kişiyi hedeflemeye izin verecek kadar ayrıntılı bilgi taşıyor. Bir reklam veren, belirli bir reklam kimliğini ya da IP adresini hedef olarak seçebiliyor.
İkincisi, bir reklam yalnızca bir görüntü değil. Reklamların içinde, gösterildikleri uygulamada ya da tarayıcıda çalışan kodlar da bulunabiliyor. Normalde bu kodlar, reklamın görülüp görülmediğini ya da tıklanıp tıklanmadığını ölçmek için kullanılıyor.
Discover-Tech'in yöntemi bu iki özelliği birleştiriyor. Şirketin reklamları, ekranda yüklendiği anda şirketin kendi sunucusuna bağlanıyor ve reklam kimliği, çerez tanımlayıcıları ve IP adresi gibi cihazı tanımlayan bilgileri gönderiyor. Sunucu, bu bilgilere bakarak kullanıcının hedef olup olmadığına karar veriyor:
- Hedef değilse, hiçbir şey göndermiyor. Reklam sıradan bir reklam gibi görünüyor.
- Hedefse, cihaza ek kod gönderiyor. Bu kod, cihazı casus yazılım şirketinin sunucularına yönlendiriyor; orada cihaz kontrol ediliyor ve sonunda casus yazılım bulaştırılıyor.
Bu yöntemin saldırganlar açısından avantajı, kötü amaçlı kodun reklamı yayımlayan şirketlere hiç gösterilmemesi. Reklam ağları yalnızca masum görünen bir reklam görüyor; casus yazılımı tetikleyen kod ise yalnızca hedef seçilen cihaza, yalnızca bir kez gönderiliyor.
Bu, olayı klasik "zararlı reklam" vakalarından ayıran önemli bir fark. Kötü amaçlı reklamlar yıllardır zararlı sitelere yönlendirme yapmak ya da güvenlik açıklarını tetiklemek için kullanılabiliyor. AdFection'da ise reklam altyapısının kişiye özel hedefleme yeteneği, ticari casus yazılımın teslim zinciriyle doğrudan birleştiriliyor. Reklam yüklendiğinde önce Discover-Tech'in sunucusuyla bağlantı kuruluyor; saldırının sonraki aşaması ise yalnızca önceden seçilmiş hedefe gönderiliyor. Böylece kötü amaçlı kod, reklam platformlarına ya da hedef olmayan kullanıcılara gösterilmeden saldırı gerçekleştirilebiliyor.
Araştırmacılar ayrıca şirketin "Controlium" adlı bir kontrol paneli işlettiğini ortaya çıkardı. Bu panel, müşterilerin belirli kişileri reklam kimlikleri ya da IP adresleri üzerinden seçmesine ve onlara "kontrollü reklamlar" göndermesine imkân tanıyor.
Saygın listelerdeki bir şirket
Raporun belki de en rahatsız edici kısmı bu. Discover-Tech, 2020'den 2026'ya kadar Google'ın ve Avrupa'daki reklam sektörü birliği IAB Europe'un "onaylı" reklam şirketleri listelerinde yer aldı. Şirketin reklamları Google, Yandex ve Comcast'e ait Beeswax gibi büyük reklam platformları üzerinden yayımlandı. Araştırmacılar, şirketin casus yazılım sektörüyle bağlantılarının kamuya açık şirket kayıtlarından bile görülebildiğini vurguluyor.
Citizen Lab'ın bildirimlerinin ardından Google, Discover-Tech'in reklam platformlarına erişimini sonlandırdı. IAB Europe ise şirketi onaylı satıcılar listesinde askıya aldığını ve yeni bulguların kalıcı olarak listeden çıkarılmayı gerektirebileceğini açıkladı. Beeswax ve diğer bazı reklam şirketleri de Discover-Tech'in erişimini engelledi ya da askıya aldı.
Raporun sonuçlarından biri de bu: Reklam sistemi, yıllar boyunca bu kötüye kullanımı ne fark etti ne de engelledi.
Ne kadar yaygın?
Burada iki şeyi birbirinden ayırmak önemli: reklamın gösterilmesi ve casus yazılım bulaştırılması.
Discover-Tech'in reklamları çok geniş bir alanda gösterildi. Araştırmacılar şirketin dört aylık dönemdeki yaklaşık 4 milyar teklif kaydını inceledi. Discover-Tech'in saldırı altyapısına bağlanan betik etiketleri içeren reklamlar 75 binden fazla mobil uygulamada ve 120 binden fazla internet sitesinde gösterilmiş. Bu reklamlar NATO, Birleşmiş Milletler ve Avrupa Birliği kurumlarının, birçok ülkenin bakanlıklarının, büyük teknoloji şirketlerinin ve medya kuruluşlarının ağlarında da görünmüş.
Ancak araştırmacıların da vurguladığı gibi, bir reklamın bir cihazda gösterilmesi, o cihaza casus yazılım bulaştırıldığı anlamına gelmiyor. Reklamların büyük çoğunluğunda sunucu hiçbir kod göndermiyor. Yine de bu reklamlar, gösterildikleri her cihazdan bilgi topluyor; raporda, milyonlarca cihazın casus yazılım şirketinin sunucularıyla bağlantı kurmaya yönlendirildiği ve bunun büyük olasılıkla geniş çaplı takip ve keşif amacıyla yapıldığı belirtiliyor.
Bu tür casus yazılımlar genellikle belirli kişileri, örneğin gazetecileri, aktivistleri, siyasetçileri ve devlet çalışanlarını hedef alıyor; sıradan kullanıcıların doğrudan hedef olma ihtimali düşük. Ama rapor, herkesin kullandığı reklam altyapısının bu saldırılar için nasıl kullanılabildiğini gösteriyor.
Ne yapabilirsiniz?
Bu tür hedefli saldırılara karşı tam bir koruma yok; ama riski azaltan ve zaten iyi birer alışkanlık olan adımlar var:
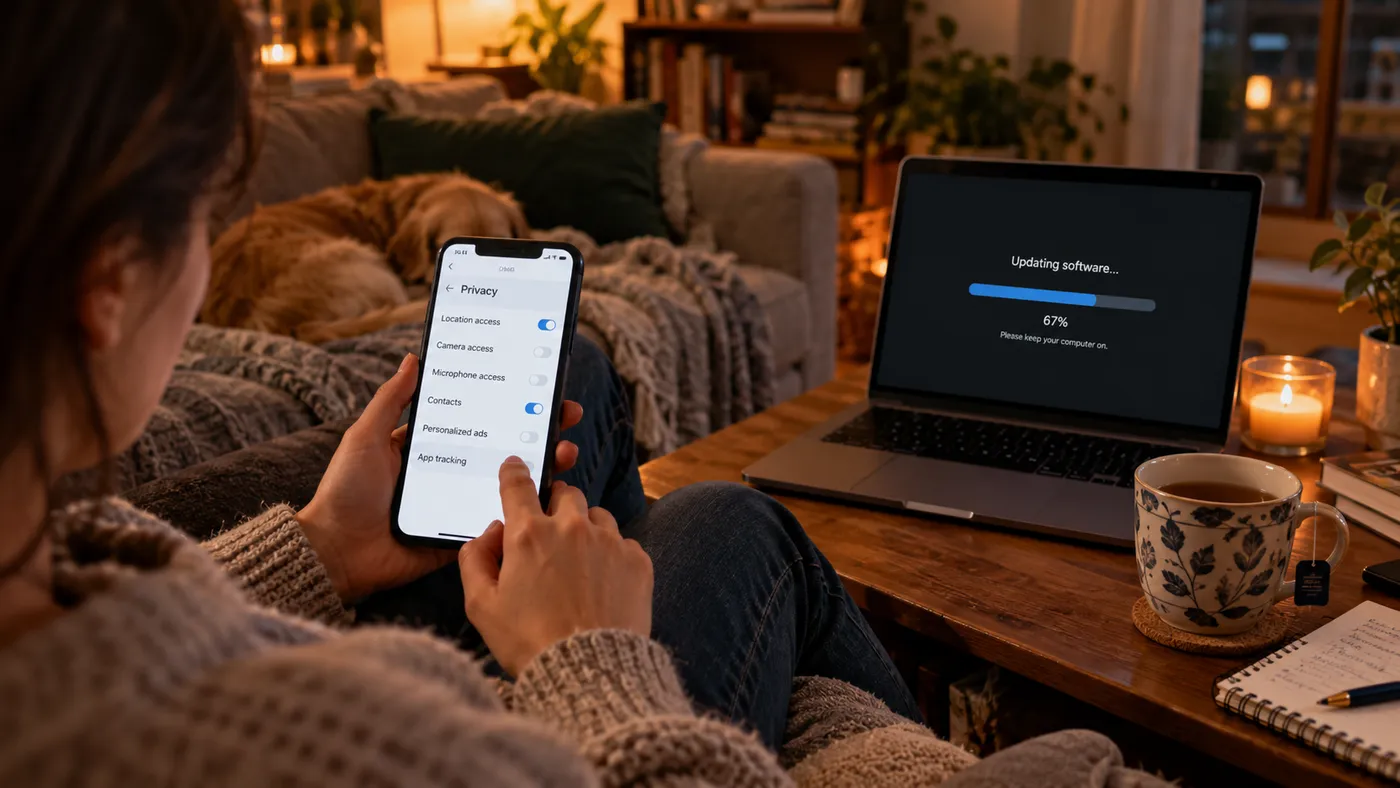
- Cihazınızı ve tarayıcınızı güncel tutun. Bu saldırılar, sonunda cihazdaki ya da tarayıcıdaki bir güvenlik açığından yararlanmak zorunda. Güncellemeler bilinen açıkları kapatıyor.
- Reklam kimliğinizi sınırlayın. iPhone'larda uygulamaların sizi izlemesine izin vermeyi kapatabilir, Android'de reklam kimliğinizi silebilirsiniz. Bu, sizi reklam sistemleri üzerinden tekil olarak hedeflemeyi zorlaştırıyor.
- Tarayıcıda reklam engelleyici kullanmayı düşünün. Reklamların yüklenmesini engellemek, bu tür saldırıların temel taşıyıcısını da ortadan kaldırıyor.
- Riskli bir meslekteyseniz ek önlemlere bakın. Gazeteciler, aktivistler ya da hassas görevlerde çalışanlar için Apple'ın Kilitleme Modu ve Android'in Gelişmiş Koruma özelliği gibi ek güvenlik seçenekleri var.
Citizen Lab'ın raporu, internet reklamlarının yalnızca bir gizlilik sorunu olmadığını, aynı zamanda bir güvenlik sorunu olduğunu gösteriyor. Yıllardır "şüpheli bağlantılara tıklamayın" diye öğütlendik. Bu rapor, bazen tıklamanıza bile gerek olmadığını, saldırının ekranın bir köşesinde masum görünen bir reklamın içinde gelebileceğini hatırlatıyor.
EtiketlerSiber güvenlikGoogle
İlgili yazılar
Tüm yazılarHackerlar Süpermarket Buzdolaplarını 50 Dereceye Ayarladı: Siber Saldırılar Artık Fiziksel Dünyaya Uzanıyor
OpenAI'ın Toplantı Odasında Gizli Dinleme Cihazı Bulundu: Savcılığa Göre Yapay Zekâ Planın Neredeyse Her Aşamasındaydı
.com'un Yanına .agent ve .agi Gelebilir: İnternet 14 Yıl Sonra Yeniden Genişliyor